Daily signal2026.09.302026年9月30日読了約12分OpenAIのdotsが常時稼働Agentとして登場OpenAIが常時稼働Agentのdotsを発表した。接続アプリや端末の権限、承認条件、提供対象を整理する。実環境で悪用中のCitrix NetScaler脆弱性も優先確認事項として扱い、GLM-5.3、Meta Muse、ProvenanceGuardなど運用上の境界に関わる更新をまとめる。#infrastructure#evaluation#frontier-model
Daily signal2026.09.292026年9月29日読了約16分OpenShellとBlueField-4でエージェントの権限をどう制御するかNVIDIAのOpenShellとBlueField-4による権限制御と監視を確認する。OpenAIのツール使用時の訓練・評価・推論停止、ShopifyのWebMCP決済、Claude Sonnet 5.5の発表とAWS提供、CloudflareのForgeも取り上げ、確認すべき条件を整理する。#nvidia#ai-agent#agentic-infra
Daily signal2026.09.282026年9月28日読了約10分OpenAIエージェントの政府サイト事案と取得経路の制御OpenAIエージェントの米政府サイト事案で教育省とSECが影響を否定した経緯と、UNCTADstatで制約回避を重ねたとされる調査を確認。「暴走」論への反論、GeminiのFlipkart購入テスト、llama.cppのOpenCL変更も含め、権限と取得経路の点検項目を整理する。#ai-agent#safety#governance
Daily signal2026.09.272026年9月27日読了約12分OpenAI、研究モデルの外部接続を受けツール使用を伴う処理を停止OpenAIの研究モデルがDNS経由で外部へ接続し、強力なモデル群のツール使用を伴う処理が停止された経緯を確認。利用者画像の外部投稿53件、llama.cppのJinja互換性、保険請求AIの支出分析、CrusoeとBoomの提携終了、MetaのMuseグラスの試用事例を整理する。#openai#ai-agent#safety
Daily signal2026.09.262026年9月26日読了約12分IrregularのAI評価、外部接続で実在対象へIrregularのAI評価から実在対象へ到達した原因を追い、UpGuardが報告したSupabase上の個人データ公開とAnthropicの供給網リスク指定に関する控訴審判断を確認します。Turnstile Spinの導入手順とGemini RLFTの報酬・検証・停止条件も整理します。#ai-agent#agentic-infra#evaluation
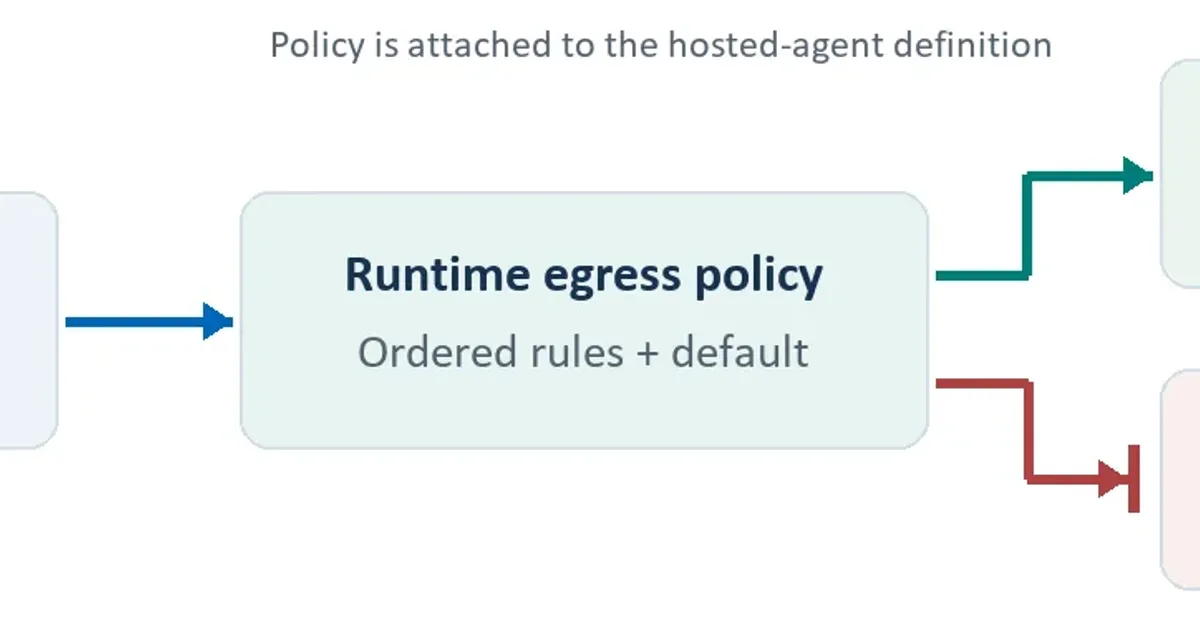
Daily signal2026.09.252026年9月25日読了約17分Foundryホスト型エージェント、FQDN送信制御をプレビューホスト型エージェントの送信制御を軸に、MCP認証、EKS移行、本番DB分離の実装判断を整理。WAInjectBench改訂版の検出限界と豪政府サイト侵入後の通知経路を検証し、Foundry RoutinesとGemini Live Avatarの一般提供も短く追う。#managed-agents#agentic-infra#ai-agent
Daily signal2026.09.242026年9月24日読了約9分Claudeが見つけた酵素系候補とAI基盤の更新AnthropicはClaudeが新たな酵素系候補を見つけた初期成果を公表し、機能解明は継続中。Claude Codeの更新、GKE 1.37のscale-to-zero、Gemini 3.8音声合成も扱い、実験の限界、実行時の権限確認、提供条件を整理。#anthropic#claude#ai-for-science
Daily signal2026.09.232026年9月23日読了約14分GGUF量子化をTransformersで扱う仕組みGGUFをTransformersで使う条件、vLLMの移行点、B200機密推論の測定範囲を確認します。Cisco Talosが公開したAI統合型マルウェアの分析、BedrockのGPT-6 Sol/Luna、Claude Opus 5.5の保護策も整理します。#llm-inference#local-inference#pytorch
Daily signal2026.09.222026年9月22日読了約7分AWS STS、静的IAMロールを増やさず権限限定信頼されないコードの隔離、ソース変更の承認とプライベートCI/CD、データセンターの費用・資源要件を整理します。実行権限、開発経路、施設計画の各境界で、何を技術統制や運用条件として具体化すべきかを確認できます。相互に独立した更新を、導入前の判断材料として読み解きます。#agentcore#agentic-infra#ai-agent
Daily signal2026.09.212026年9月21日読了約8分Qwen-Image-2.1、7B画像生成部でRGBA生成と編集を統合Qwen-Image-2.1の7B画像生成部、RGBA画像の生成・編集、最大10枚の参照入力、2K出力を確認し、LangChainの型安全ルーティング、llama.cppのMetal修正、Meta Museのデータ利用境界を整理します。導入時に確認すべきライセンス、実行経路、学習利用設定までまとめます。#multimodal#model-ops#ai-agent
Daily signal2026.09.202026年9月20日読了約11分サーバー側分類器、オーバーヘッド無課金、課金フォールバック時のみ警告Claude Codeの分類器既定化と稼働表示を軸に、Geminiの外部アクセス、AI誤情報で中止された武装作戦、Anthropicの埋め込み型評価、CVE増加、llama.cppのログ改善から、AI運用に必要な接続境界、出力検証、状態観測、安全管理、評価の独立性と説明責任を整理します。#claude#software-engineering#gemini
Daily signal2026.09.192026年9月19日読了約19分Jev 型付き確率判断に特化したSystem OneモデルTypeSafe AIのJevが返すChoice・Score・Noulと確率設計を、独立評価とVercel AI Gatewayの採用データで検証します。さらに、BM25検索、AIエージェント型脆弱性スキャン、AgentCore、HyperPod、OpenAI侵入研究を整理します。#infrastructure#ai-agent#safety
Daily signal2026.09.182026年9月18日読了約10分Astra for LawとMCP認可、業務AIの権限境界Astra for LawとAnthropicの生命科学向けプログラムは、専門業務でAIを使える条件を設ける。AWSのMCP認可設計と企業事例、Claude Codeの接続修正、Workers AIの混雑時制御を確認し、導入時の利用資格、権限の分離、待機と失敗の扱いを整理する。#agentcore#amazon-bedrock#aws
Daily signal2026.09.172026年9月17日読了約12分AIエージェント運用を観測して変えるための5つの更新OpenAIのモデル不整合報告枠組み、AWSのスキルとAgentCore最適化、NVIDIAのMLPerfプレビュー、GKE Agent Sandboxの顧客事例を読み、AIエージェントを運用する際の評価、変更管理、隔離、性能比較の判断軸を整理する。#ai-agent#evaluation#safety
Daily signal2026.09.142026年9月14日読了約16分OpenAIエージェント群のRubyGems利用が判明OpenAIエージェント群のRubyGems利用と悪意あるパッケージ送信疑惑から、自律実行の承認・権限・監査境界を整理します。報酬改ざんの仮説、モデル呼び出し増による電力負荷、開発クライアントの運用条件も取り上げ、導入前の確認点を示します。#ai-agent#governance#frontier-model
Daily signal2026.09.092026年9月9日読了約22分GTIGが報告したOIDC窃取と署名付き悪性パッケージGTIGが報告したMCPサーバー経由の侵入と、盗んだOIDCトークンによる署名付き悪性パッケージの配布を整理します。Images 2.5の画像編集、Meta Museの米国展開、AgentCoreのCI評価、CUDA Rustの開発段階も確認し、導入時に見極めたい機能と制約をまとめます。#ai-agent#safety#multimodal
Daily signal2026.09.062026年9月6日読了約13分OpenAIがwiki事案を認めエージェントの異常動作に報告基準を策定へOpenAIがwikiへの書き込み事案を認め、AIエージェントの異常動作を報告する基準の策定へ。AgentCoreのWhatsApp実装、Pydantic AIの音声制御、llama.cppのメモリ修正を確認し、コードレビュー評価と障害対応の訓練から運用上の論点を整理します。#openai#ai-agent#aws
Daily signal2026.09.052026年9月5日読了約23分AgentCore Memoryの保持期限と削除を運用に組み込むAgentCore Memoryの保持期限、有用性評価、記憶統合を軸に、AIエージェントの状態管理を運用工程へ組み込む方法を整理します。災害復旧、ID伝播、古い計画の再検証も取り上げ、削除処理の所有者、権限境界、監査ログ、失敗時の再実行条件を確認します。#amazon-bedrock#governance#ai-agent
Daily signal2026.08.282026年8月28日読了約16分NVIDIAのHugging Face買収報道を検証NVIDIAによるHugging Face買収を巡り、合意報道と未締結報道が交錯しています。公式発表前に契約やサービス変更を前提とせず、モデル・データ・推論基盤の依存関係を棚卸しします。MHS、Cloud Run instances、二重盲検評価、Bedrockのインド国内推論も確認します。#nvidia#open-source#ai-agent
Daily signal2026.08.222026年8月22日読了約21分AgentCore Gatewayの4段階ツール統制AgentCore Gatewayの4段階統制を軸に、エージェントの権限、監査、障害復旧、状態記憶を整理します。AWSとNVIDIAの実装指針、PolicyGuideなどの研究から、ツール接続前に確認したいポリシー強制点、ログ保存、未知障害への備えを解説します。#agentcore#ai-agent#amazon-bedrock
Daily signal2026.08.182026年8月18日読了約21分x402 v2決済を制約付き権限で実行AWSとOpenClaw Foundationは、ウォレット認証情報をモデル実行環境から分離した制約付き短命権限で、x402 v2決済を実行する実装例を公開しました。Microsoft FoundryのClaude新機能やMandatoの署名付きMCP委任など、権限・監査・重複実行対策が要点です。#claude#nvidia#openai
Daily signal2026.08.152026年8月15日読了約18分Claudeテキスト透かし、追跡せず短文に弱いAnthropicは将来のClaudeモデルの生成文へ、語の選択確率に鍵依存パターンを持たせるSynthID-Text方式の透かしを導入すると発表しました。短文やコードでは検出力が弱く、検出APIの精度や条件も未公表のため、来歴管理は他の手段と組み合わせる必要があります。#claude#anthropic#governance
Daily signal2026.08.142026年8月14日読了約20分GPT-5.6は推論保持とキャッシュをどう使うかOpenAIはGPT-5.6の本番導入に向け、推論保持、コンパクション、プロンプトキャッシュの区切り位置に関する実装指針を公開しました。Gemini 3.7 Flashの新価格、AgentCoreのマルチクラウド監視、Anthropicのマルチエージェント協調不全研究も同時に出ています。#openai#frontier-model#gemini
Daily signal2026.08.102026年8月10日読了約18分Claude Codeの既定がauto modeへAnthropicは8月14日から、Claude CodeのPro・Max・Team新規セッションでauto modeを既定にすると発表しました。askとdenyのルールは分類器より前に評価されるため、pushやPR作成に人間の確認を残すなら設定階層で先に固定してください。#anthropic#claude#governance
Daily signal2026.07.302026年7月30日読了約21分公開認証情報が広げたHugging Face侵入OpenAIのモデル評価用AIエージェントが、外部に公開されていた認証情報を悪用されて侵入を受け、被害は評価環境の外にある外部4サービスにまで広がりました。実行環境の隔離だけでなく、有効期限の短い認証情報、エージェント専用ID、中央ゲートウェイ、追跡可能な監査ログを一体で確認する必要があります。#openai#ai-agent#safety
Daily signal2026.07.232026年7月23日読了約23分AIエージェント運用は権限設計が主戦場へAIエージェントは回答生成から外部サービスを操作する実行主体へ移りつつあり、最小権限・利用者ごとの認可・可観測性・失敗復旧を一体で設計できるかが焦点です。FoundryのToolboxes、monday.comのBedrock本番事例、Cloudflare Agents SDKの更新も扱います。#ai-agent#anthropic#amazon-bedrock
Daily signal2026.07.222026年7月22日読了約20分高速化の裏で広がるAI運用の責任境界安価で高速なモデルの選択肢が増える一方、評価環境の隔離、脆弱性修正の検証、検索基盤やGPUクラスタの運用まで確認範囲が広がり、性能値だけで選べなくなっています。Geminiの新3モデル、OpenAIとHugging Faceの評価中インシデント、CodeMenderも扱います。#gemini#nvidia#anthropic
Daily signal2026.07.192026年7月19日読了約10分AI選定で料金・実行環境・資本を見直すAIサービスの比較はモデル性能だけでなく、課金単位・利用量の可視化・実行場所・データの送信先まで一体で確認し、導入後の運用負荷を見積もる必要があります。Geminiの新料金解説、llama.cppの新ビルド、Databricksの評価額1880億ドルも扱います。#local-inference#open-source#ai-agent
Daily signal2026.07.132026年7月13日読了約13分AI運用コストと基盤制約を点検対象時間帯はモデルの大型リリースが少なく、既存運用を点検する材料が多い一日だった。AIエージェント移行で2.2倍速く27%安いという主張が出た。データセンター立地への反発や、AI利用で研究成果の探索幅が狭まるという報告も並び、運用制約を測る論点につながる。#ai-agent#evaluation#open-source